

רשת חשודה בגובה 30,000 רגל
ב-10 באוגוסט 2026, במהלך טיסה 591 של Delta Air Lines מלאס וגאס לאטלנטה, הבחינו נוסעים ברשת Wi-Fi לא מוכרת שהופיעה בזמן הטיסה. הרשת, שעל פי הדיווחים נקראה “Delta WiFi Fast”, לא הופעלה ולא סופקה על ידי חברת התעופה. צוות המטוס השבית את שירות ה-Wi-Fi למשך כ-30 דקות, בזמן שהאירוע דווח ונבדק.
הממצאים הראשוניים הצביעו על כך שאף מערכת של Delta לא נפרצה, אף מערכת תפעולית של המטוס לא הושפעה ובטיחות הטיסה לא עמדה בסכנה. Delta הודיעה כי תחקור את האירוע בשיתוף רשויות אכיפת החוק ורשויות התעופה הפדרליות. עם זאת, האירוע עורר תשומת לב משום שנראה כי הוא תואם לדפוס של מתקפת “תאום זדוני” (Evil Twin): נקודת גישה אלחוטית כוזבת שמתחזה לרשת לגיטימית, במטרה לגרום למשתמשים בסביבה להתחבר אליה ולחשוף פרטי התחברות או מידע רגיש אחר. CyberScoop, CBS News Atlanta
האירוע לא היווה הוכחה לכך שמישהו השתלט על המטוס דרך רשת ה-Wi-Fi של הנוסעים. למעשה, רשות התעופה הפדרלית של ארה״ב (FAA) הדגישה כי גם פריצה למערכת ה-Wi-Fi שבמטוס לא תשפיע על המערכות הקריטיות לבטיחות הטיסה. אולם האירוע מספק נקודת פתיחה טובה לנושא רחב הרבה יותר. מטוסים מודרניים הם סביבות דיגיטליות מקושרות, ואבטחת הסייבר בתעופה משתרעת הרבה מעבר לרשת האלחוטית שבה משתמשים הנוסעים.
היא כוללת מערכות אוויוניקה, מערכות תפעוליות של חברות תעופה, שדות תעופה, מערכות ניהול תעבורה אווירית, ציוד תחזוקה, תהליכי הפצת תוכנה, ניווט לווייני, קישורי נתונים, אפליקציות מובייל, פלטפורמות ענן, ספקים והמכשירים שבהם משתמשים אלפי עובדים. לכן, הגנה על מטוס אינה מסתכמת באבטחת מחשב אחד או רשת אחת. היא דורשת אבטחה של אקוסיסטם שבו למערכות דיגיטליות שונות יש תפקידים שונים, רמות קריטיות שונות והשלכות שונות במקרה של תקלה או פגיעה.
מטוס מודרני אינו רשת אחת
כאשר אנשים שומעים שמטוס מציע Wi-Fi, מסכי בידור, חיבור למכשירים ניידים ושירותים דיגיטליים, טבעי להניח שכל המערכות האלה מחוברות לאותה רשת פנימית. הרושם הזה עלול לגרום לכל פעילות חשודה במטוס להישמע כמו איום ישיר על מערכות בקרת הטיסה.
בפועל, ארכיטקטורת המטוס מתוכננת על בסיס הפרדה בין מערכות. שירותים המיועדים לנוסעים, כגון גישה לאינטרנט ומערכות בידור בטיסה, פועלים בסביבת אבטחה שונה מזו של המערכות האחראיות על ניווט, בקרת טיסה, תקשורת ופונקציות קריטיות אחרות. שירותי המידע והמערכות התפעוליות של חברת התעופה עשויים לפעול בדומיין נוסף, שמאפשר העברת מידע מאושר תוך כפיפות לבקרות מחמירות.
המטרה אינה רק למקם כל מערכת ברשת Wi-Fi אחרת. ההגנה מבוססת על גבולות ארכיטקטוניים, ממשקים מבוקרים, סינון, הגבלות גישה, תקשורת מאומתת וכללים הקובעים איזה מידע רשאי לעבור בין הדומיינים. ככל שהמערכת קריטית יותר, כך נדרשת רמת ודאות גבוהה יותר לכך שמכשיר לא מהימן או רשת בעלת רמת אמון נמוכה לא יוכלו להגיע אליה או להשפיע עליה.
זו הסיבה לכך שההבחנה במקרה של Delta חשובה. נקודת גישה זדונית בתא הנוסעים עלולה ליצור סיכון ממשי לנוסעים. היא יכולה להתחזות לרשת של חברת התעופה, להפנות משתמשים לעמוד כניסה מזויף, ללכוד פרטי התחברות, לנטר תעבורה שאינה מוצפנת או לבצע מניפולציה על חוויית הגלישה שלהם. אלה סיכוני אבטחה ופרטיות משמעותיים, אך הם אינם זהים לפריצה למערכות אוויוניקה מאושרות.
הפרדה ברורה מונעת שתי טעויות הפוכות: ביטול החשיבות של מתקפה על רשת הנוסעים משום שאינה משפיעה על בקרת הטיסה, או הנחה שכל אירוע Wi-Fi מעיד שהמטוס עצמו נפרץ.

כיצד אבטחת סייבר משולבת בעולם התעופה
אבטחת התעופה מתחילה כבר בשלבי ההנדסה והרישוי. בסביבה ארגונית רגילה, חברה יכולה להטמיע אפליקציה חדשה, לזהות בעיה ולהתקין עדכון במהירות. מערכות תעופה קריטיות לבטיחות כפופות לתהליך מבוקר הרבה יותר, משום שכל שינוי חייב לשמר התנהגות צפויה ובטוחה.
לכן, יש להביא את אבטחת הסייבר בחשבון כבר בתכנון המטוס והמערכות. מהנדסים מזהים נכסים, זרימות מידע, חיבורים חיצוניים, גבולות אמון, נתיבי תקיפה אפשריים ואת השפעתה הבטיחותית של פגיעה. לאחר מכן, דרישות האבטחה משולבות בארכיטקטורה, בתוכנה, בחומרה, בממשקים ובנהלים התפעוליים. הבדיקות צריכות להוכיח לא רק שהמערכת פועלת כמתוכנן, אלא גם שבקרות האבטחה אינן פוגעות בבטיחות או בזמינות.
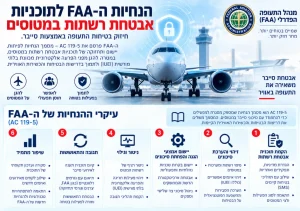
רגולטורים מתייחסים יותר ויותר לאבטחת סייבר כחלק מהכשירות האווירית המתמשכת, ולא כאל משימה חד-פעמית במסגרת תהליך הרישוי. הנחיות ה-FAA לתוכניות אבטחת רשתות מטוסים מחייבות מפעילים רלוונטיים לשמר את ההגנות לאורך כל תקופת הפעילות של המטוס. התוכנית עשויה לכלול גישה מתוך המטוס ומחוצה לו, תוכנה והתקנים לטעינת נתונים, ציוד תחזוקה, תהליכי חתימה דיגיטלית, לוגים של אבטחה, תגובה לאירועים, התאוששות ושינויים שמבוצעים במסגרת תחזוקה או התאמות למטוס. ה-FAA גם מפנה מפעילים לתקנים כגון RTCA DO-355, העוסק באבטחת מידע במסגרת כשירות אווירית מתמשכת. FAA Advisory Circular 119-1A
באירופה, מסגרת Part-IS של EASA מחייבת ארגוני תעופה ורשויות הנכללים בתחולתה לנהל סיכוני אבטחת מידע שעלולים להשפיע על בטיחות התעופה. הדבר משקף מעבר רחב יותר מהגנה על המטוס כמוצר בלבד להגנה על הארגונים, התהליכים והמערכות החיצוניות שתומכים בו. EASA Easy Access Rules for Information Security
בפועל, כמה שכבות הגנה פועלות יחד:
- הפרדת רשתות וממשקים מבוקרים מגבילים מעבר בין מערכות בעלות רמות אמון וקריטיות שונות.
- טעינה מאובטחת של תוכנה וחתימות דיגיטליות מסייעות להבטיח שרק תוכנה מאושרת ואותנטית תותקן.
- בקרה קפדנית על תצורה ושינויים מגנה על המצב המאושר של מערכות המטוס לאורך פעולות תחזוקה ושדרוגים.
- בקרת גישה ואימות חזק מגבילים פעולות רגישות לעובדים מורשים ולציוד מאושר בלבד.
- תיעוד וניטור מאפשרים לזהות ולחקור חריגות מבלי להפריע לפעילות הטיסה.
- נהלי תגובה לאירועים והתאוששות מגדירים כיצד המפעיל מעריך אירוע חשוד, שומר ראיות, מדווח עליו ומשיב את המערכות למצב מאובטח.
אף בקרה בודדת אינה מספיקה כדי לאבטח מטוס. האבטחה נוצרת מהשילוב בין ארכיטקטורה, רישוי, משמעת תפעולית, תחזוקה, ניטור ופיקוח רגולטורי.
המטוס הוא רק חלק אחד ממשטח התקיפה
אחת התפיסות המוטעות הגדולות ביותר בנוגע לאבטחת סייבר בתעופה היא שהיעד המרכזי חייב להימצא פיזית בתוך המטוס. בפועל, מערכות רבות הנדרשות לקיום הטיסה נמצאות על הקרקע.
חברות תעופה מסתמכות על רשתות התומכות בהזמנות, טיפול בנוסעים, תכנון צוותים, בקרת טיסות, תכנון מסלולים, טיפול בכבודה, תחזוקת מטוסים, ניהול דלק ותקשורת תפעולית. שדות תעופה תלויים במערכות בקרת כניסה, תשתיות צ׳ק-אין, לוחות מידע, טכנולוגיות בידוק, מערכות ניהול מבנים ותקשורת. שירותי התעבורה האווירית מסתמכים על מערכות מקושרות לצורכי מעקב, ניווט, מזג אוויר ותנועה בטוחה של מטוסים במרחב אווירי משותף.
אירוע סייבר שפוגע באחת מהסביבות האלה עשוי שלא להגיע לעולם לתוכנת בקרת הטיסה, ובכל זאת לגרום לעיכובים או לביטולי טיסות, לנתק בין נוסעים לכבודתם, למנוע מעובדים גישה למידע תפעולי או לאלץ ארגונים לחזור לנהלים ידניים ואיטיים יותר. בעולם התעופה, זמינות היא דרישת אבטחה, משום ששיבוש יכול להתפשט במהירות בין שדות תעופה, ציי מטוסים, צוותים ומדינות.
האקוסיסטם כולל גם יצרנים, ספקי אוויוניקה, ספקי לוויין וקישוריות, ספקי תוכנה, ארגוני תחזוקה וקבלנים. כל אחד מהגורמים האלה עשוי לפתח קוד, להפיץ עדכונים, לטפל במידע טכני רגיש, לחבר ציוד דיאגנוסטיקה או לגשת למערכות של חברת התעופה. כך נוצר סיכון בשרשרת האספקה: תוקף עשוי לבחור בספק קטן או מוגן פחות משום שהוא מעניק גישה מהימנה לסביבה בעלת ערך רב יותר.
ארגון התעופה האזרחית הבין-לאומי (ICAO) מתאר את התעופה ואת אבטחת הסייבר כתחומים החוצים גבולות מטבעם, ומדגיש שיתוף פעולה בין-לאומי, ממשל, שיתוף מידע, ניהול אירועים, הכשרה ותרבות משותפת של אבטחת סייבר. תיאום גלובלי כזה נחוץ משום שמטוס עשוי להיות מתוכנן במדינה אחת, לכלול רכיבים ממדינות רבות אחרות, להיות מופעל בידי חברת תעופה בין-לאומית, לעבור תחזוקה בכמה אתרים ולהסתמך על תשתיות המנוהלות תחת משטרי רגולציה שונים. ICAO Aviation Cybersecurity Strategy
מדוע קשה במיוחד לאבטח את עולם התעופה
העקרונות הבסיסיים של אבטחת סייבר בתעופה מוכרים: בידוד מערכות קריטיות, הגבלת גישה, תיקון חולשות, ניטור פעילות חשודה, הגנה על פרטי הזדהות, בדיקת מערכי ההגנה והיערכות לאירועים. אולם יישום העקרונות האלה מורכב במיוחד.
מטוסים נשארים בשירות במשך עשרות שנים
למטוסים מסחריים יש חיי שירות ארוכים. הטכנולוגיה שלהם עשויה לכלול מערכות שפותחו על בסיס הנחות שהיו סבירות בזמן תכנון המטוס, אך כבר אינן תואמות את מפת האיומים הנוכחית. במהלך השנים עשויות להתווסף יכולות קישוריות חדשות, ספקים עשויים להתחלף ורכיבים מקוריים עשויים לעבור החלפה או שינוי.
לכן, יש לשמר את האבטחה לאורך כמה דורות של טכנולוגיה. חברת תעופה עשויה להפעיל כמה סוגי מטוסים, שלכל אחד מהם ארכיטקטורה שונה, גרסאות תוכנה שונות, הוראות תחזוקה שונות ותצורות מאושרות שונות. בקרה שקל ליישם במטוס שתוכנן לאחרונה עשויה להיות מורכבת הרבה יותר להטמעה בצי ותיק.
אי אפשר להתייחס לעדכון מטוס כמו לעדכון מחשב משרדי
התקנה מהירה של עדכונים חיונית בסביבות IT ארגוניות, אך שינויים במערכות תעופה דורשים תהליכי אימות מקיפים. אסור שעדכון אבטחה יכניס חוסר יציבות, ישנה התנהגות מאושרת או ייצור אינטראקציה בלתי צפויה עם רכיב אחר. בדיקה, אישור, הפצה, התקנה ותיעוד עשויים לערב יצרנים, ספקים, מפעילים, צוותי תחזוקה ורגולטורים.
הדבר יוצר איזון מורכב. דחיית עדכון עלולה להשאיר חולשה מוכרת ללא טיפול, בעוד שהתקנת שינוי שלא נבדק כראוי עלולה ליצור בעיית בטיחות או זמינות. אבטחת סייבר אפקטיבית בתעופה חייבת לשלב דחיפות עם הנדסה מבוקרת.
הקישוריות משתרעת לאורך כל מחזור החיים
מטוסים מעבירים כמויות גדלות והולכות של מידע לצורכי ניווט, תחזוקה, ניטור מצב המטוס, יעילות תפעולית, בידור ושירות ללקוחות. הקישוריות נמשכת גם כאשר המטוס נמצא על הקרקע, שם מחשבי תחזוקה, התקנים ניידים לטעינת נתונים, רשתות שדה התעופה וציוד תמיכה עשויים להתחבר אליו.
כלים אלה יכולים לשפר את הבטיחות והיעילות, אך כל ממשק מהימן זקוק להגנה. מחשב תחזוקה שנפרץ, פרטי הזדהות שנגנבו, חבילת תוכנה שעברה מניפולציה או חיבור אלחוטי שאינו מנוהל כראוי עלולים ליצור סיכון גם כאשר ארכיטקטורת הליבה של המטוס מתוכננת היטב.
בטיחות ואבטחת סייבר מעריכות סיכונים באופן שונה
לעולם בטיחות התעופה יש תרבות בשלה המבוססת על כשלים צפויים, יתירות, אימות וסף סובלנות נמוך במיוחד לתוצאות קטסטרופליות. אבטחת סייבר מתמודדת עם יריבים תבוניים שמתאימים את התנהגותם, מסתירים את הגישה שלהם, משלבים כמה חולשות ומחפשים בכוונה מצבים שהמתכננים לא צפו.
שני התחומים חייבים לעבוד יחד. צוותי אבטחה צריכים להבין כשירות אווירית, מגבלות תפעוליות ותהליכי רישוי. מהנדסי תעופה צריכים להתייחס להתנהגות זדונית ולא רק לכשל מקרי. ה-FAA מציין כי תחזוקת תוכנית אבטחת רשתות מטוסים מחייבת לעיתים קרובות שיתוף פעולה הדוק בין מהנדסי אוויוניקה לצוותי אבטחת IT – צוותים שפעלו באופן מסורתי בסביבות מקצועיות שונות. FAA Advisory Circular 119-1A
יכולות הניטור והבדיקה מוגבלות
ניטור מטוס אינו זהה לניטור רשת ארגונית. כלי אבטחה אינם יכולים לצרוך משאבים ללא הגבלה, לייצר תעבורה משבשת או להפריע להתנהגות הדטרמיניסטית של המערכת. ייתכן שיהיה צורך להעביר ולנתח לוגים בהתאם לנהלים מאושרים. לחוקרים עלול להיות מידע מוגבל מהזמן המדויק שבו התרחש האירוע, במיוחד כאשר הדיווח הראשוני הגיע מנוסעים או מאנשי הצוות במהלך הטיסה.
גם בדיקות אבטחה דורשות ממשל קפדני. עליהן לשחזר נתיבי תקיפה מציאותיים מבלי לסכן אנשים, להפריע לפעילות בזמן אמת או לשנות את התצורה המאושרת. לכן יש חשיבות מיוחדת לסביבות בדיקה מייצגות, למעבדות Hardware-in-the-Loop, לשיתוף פעולה מצד הספקים ולהרשאות מוגדרות היטב.

הסכנות קיימות בכמה רמות
ההשלכות של מתקפת סייבר בתעופה תלויות במערכת שנפגעה. ברמת הנוסעים, רשתות Wi-Fi מתחזות, פורטלי התחברות מזויפים, התקני טעינה זדוניים ופישינג לחשבונות עלולים לחשוף מידע אישי ופרטי הזדהות. האירוע של Delta ממחיש מדוע גם אירוע המבודד לרשת תא הנוסעים מחייב תגובה מקצועית.
ברמת חברת התעופה או שדה התעופה, כופרה, נוזקה הרסנית, פריצה לחשבונות או אירוע בשרשרת האספקה עלולים לשבש פעילות בהיקף רחב. התוצאה המיידית עשויה להיות עיכובים ולא טיסה בלתי בטוחה, אך שיבוש נרחב עלול לגרום להפסד כספי, לחץ רגולטורי, בלבול בקרב הנוסעים ושרשרת של בעיות תפעוליות.
ברמת המערכות התומכות במטוס, מניפולציה של נתוני תחזוקה, תוכנה בלתי מורשית, ציוד דיאגנוסטיקה שנפרץ או תצורה שגויה עלולים לערער את האמון במידע המשמש לשמירה על הכשירות האווירית. זו הסיבה לכך שמקור התוכנה, מפתחות החתימה, כלים מאושרים וגישה מבוקרת לצורכי תחזוקה זוכים לתשומת לב רבה כל כך.
מערכות ניווט ותקשורת יוצרות קטגוריית סיכון נוספת. שיבוש GNSS חוסם או מחליש אותות ניווט לווייניים, בעוד שהתחזות לאותות מציגה נתוני מיקום או תזמון כוזבים. אירועים אלה אינם בהכרח חדירה לרשת המטוס, אך הם חלק מסביבת האיומים האלקטרונית המודרנית. EASA ו-IATA דיווחו כי אירועי אובדן אות GPS גדלו ב-220% בין 2021 ל-2024, וכי חלה עלייה בהפרעות, במיוחד באזורי מזרח אירופה והמזרח התיכון. המלצותיהם מדגישות ניטור, ציוד עמיד, חלופות ניווט, נהלי חירום ותיאום בין רשויות אזרחיות וצבאיות. EASA and IATA GNSS Interference Plan
החשש התיאורטי החמור ביותר הוא השפעה בלתי מורשית על מערכות אוויוניקה קריטיות לבטיחות. האפשרות הזו מצדיקה ארכיטקטורה מוקפדת, רישוי והגנה מתמשכת. במקביל, חשוב לתאר את הראיות באופן מדויק: דוח של משרד מבקר המדינה של ארה״ב (GAO) מיולי 2026 קבע כי לא דווחו מתקפות סייבר מוצלחות נגד מערכות אוויוניקה, אך הזהיר כי הקישוריות הגוברת שלהן עם מערכות אחרות במטוס ועם מערכות חיצוניות יוצרת הזדמנויות נוספות למתקפות עתידיות. U.S. GAO Aviation Cybersecurity Report
דיון אחראי צריך להכיר בשתי המציאויות. מערכות תעופה מתוכננות עם מחסומי בטיחות ואבטחה חזקים, ואין בסיס להתייחס לכל חריגה ברשת ה-Wi-Fi כאילו מדובר בהשתלטות על מטוס. במקביל, הקישוריות, התלות בתוכנה, מחזורי החיים הארוכים של הציוד ושרשרת האספקה הגלובלית הרחבה יוצרים סיכונים המחייבים תשומת לב מתמשכת.
מה באמת ניתן ללמוד מהאירוע של Delta
התגובה בטיסה 591 הייתה פשוטה אך משמעותית: השירות החשוד זוהה, רשת ה-Wi-Fi במטוס הושבתה כאמצעי זהירות, האירוע דווח והרשויות הרלוונטיות צורפו לחקירה. המקרה המחיש את החשיבות של מודעות הצוות ושל נתיב הסלמה ברור, גם כאשר בטיחות הטיסה אינה נפגעת.
האירוע מספק גם לקח לנוסעים. יש להתייחס ל-Wi-Fi בטיסה כמו לכל רשת ציבורית אחרת. על נוסעים לוודא את שמה של הרשת הרשמית בהתאם להנחיות חברת התעופה, להימנע מעמודי התחברות בלתי צפויים, להשתמש בשירותים מוצפנים, לעדכן את המכשירים, לבטל התחברות אוטומטית לרשתות פתוחות ולהשתמש באימות רב-שלבי, כך שסיסמה שנגנבה לבדה תהיה פחות שימושית לתוקף.
אולם עבור תעשיית התעופה, הלקח הרחב אינו מסתכם בהכרזה על שמה הנכון של רשת ה-Wi-Fi. הוא מדגיש שכל שירות דיגיטלי חדש יוצר אחריות תפעולית. המערכות חייבות להיות מופרדות מבחינה ארכיטקטונית, אך הארגונים נדרשים גם לזהות התנהגות חשודה, לקבוע איזה דומיין הושפע, להגן על הנוסעים, לשמור ראיות, לתקשר באופן מדויק ולהגיב מבלי ליצור סיכון תפעולי מיותר.

אבטחת הסייבר חייבת ללוות את המטוס לאורך כל חייו
התעופה המודרנית מאובטחת לא משום שהמטוסים מנותקים, אלא משום שהקישוריות שלהם מתוכננת, מאושרת, מוגבלת, מנוטרת ונתמכת בנהלים תפעוליים. האתגר הוא לשמר את ההגנה הזו כאשר המטוסים מתיישנים, התוכנה משתנה, הספקים מתחלפים וחיבורים חדשים מתווספים.
הדבר דורש שיתוף פעולה מתמשך בין יצרנים, חברות תעופה, שדות תעופה, רגולטורים, ספקי תחזוקה, ספקי טכנולוגיה, צוותי אבטחה ומומחי בטיחות טיסה. הוא דורש בדיקה לא רק של רכיבים בודדים, אלא גם של הגבולות בין הדומיינים במטוס, תשתיות הקרקע, תהליכי התחזוקה וצדדים שלישיים מהימנים. הוא דורש גם תרגילי תגובה לאירועים שמתחשבים במציאות המעשית של עולם התעופה: זמן השבתה מוגבל, פעילות קריטית לבטיחות, תחומי שיפוט מרובים והצורך לתקשר באופן ברור הן עם אנשי מקצוע והן עם הציבור.
הרשת החשודה בטיסה 591 של Delta לא פרצה למטוס. מה שהיא כן חשפה הוא עד כמה קל לבלבל בין השכבות השונות של טכנולוגיית התעופה בשיח הציבורי – ומדוע עדיין צריך להגן על כל אחת מהן.
רשת ה-Wi-Fi של הנוסעים, מערכות ה-IT של חברת התעופה, מערכות התחזוקה, תשתיות התעבורה האווירית, אותות הניווט ומערכות האוויוניקה הקריטיות לטיסה אינם נושאים את אותם סיכונים. אולם יחד הם יוצרים את הסביבה הדיגיטלית שעליה נשענת התעופה המודרנית. אבטחת הסביבה הזו אינה משימת רישוי חד-פעמית. זהו תהליך מתמשך שחייב להישאר אפקטיבי בכל עדכון, אצל כל ספק, בכל פעולת תחזוקה ובכל טיסה.


